Auditor für ISO/IEC 27001 und weitere Managementsysteme
Ich bin Timo Buhmann, freiberuflicher Auditor für Managementsysteme. Mein Schwerpunkt ist die Informationssicherheit nach ISO/IEC 27001, ergänzt um Datenschutz nach ISO/IEC 27701 und Qualitätsmanagement nach ISO 9001. Im Auftrag akkreditierter Zertifizierungsstellen führe ich Zertifizierungs-, Überwachungs- und Rezertifizierungsaudits durch. Unternehmen können mich außerdem direkt für interne Audits beauftragen.
Mein Anspruch: Audits, die normkonform und nachvollziehbar sind und dem auditierten Unternehmen echten Erkenntnisgewinn bringen. Mit über 25 Jahren IT-Erfahrung, von der Softwareentwicklung bis zur CTO-Verantwortung, weiß ich, was hinter Dokumenten und Prozessen tatsächlich passiert. Dieses Wissen bringe ich auch als ISMS-Berater, externer Informationssicherheitsbeauftragter und Sparringspartner für Entscheider ein.
ISO 27001 Audits für Zertifizierungsstellen und Unternehmen
Mein Hauptfokus: Audits im Auftrag von Zertifizierungsstellen und interne Audits für Unternehmen.
Für Zertifizierungsstellen
Als externer Auditor führe ich in Ihrem Auftrag Erst-, Überwachungs- und Rezertifizierungsaudits nach ISO/IEC 27001 durch, ebenso nach ISO/IEC 27701 und ISO 9001, vor Ort oder remote, auf Wunsch auch als integriertes Audit mehrerer Normen.
Sie erhalten termintreue Planung, vollständige Auditaufzeichnungen und Berichte nach Ihren Verfahrensvorgaben, damit Ihr Zertifizierungsprozess reibungslos läuft.
Verfügbarkeit anfragenFür Unternehmen
Sie brauchen ein unabhängiges internes Audit nach ISO/IEC 27001 oder möchten vor dem Zertifizierungsaudit wissen, wo Sie stehen? Ich auditiere Ihr Managementsystem mit dem Blick des Zertifizierungsauditors und liefere einen klaren Bericht mit Feststellungen und Prioritäten.
Geeignet für kleine und mittlere Unternehmen, die ihr internes Audit extern vergeben oder ihre Zertifizierungsreife prüfen lassen wollen.
Internes Audit anfragenZertifizierungsaudits werden ausschließlich im Auftrag akkreditierter Zertifizierungsstellen durchgeführt. Aus Gründen der Unabhängigkeit auditiere ich kein Unternehmen, das ich berate, und umgekehrt.
Normen: ISO/IEC 27001 im Schwerpunkt, dazu ISO/IEC 27701 und ISO 9001
Mein Schwerpunkt ist die Informationssicherheit nach ISO/IEC 27001. Ich bin Lead Auditor für ISO/IEC 27001, ISO/IEC 27701 und ISO 9001 und auditiere außerdem Datenschutz- und Qualitätsmanagementsysteme, einzeln oder integriert mit dem ISMS. In Vorbereitung: ISO/IEC 42001 und der IT-Sicherheitskatalog der Bundesnetzagentur auf Basis von ISO/IEC 27019.
ISO/IEC 27001
Informationssicherheits-Managementsysteme (ISMS). Mein Schwerpunkt: Zertifizierungs- und interne Audits nach ISO/IEC 27001:2022 einschließlich der Maßnahmen aus Anhang A.
ISO/IEC 27701
Datenschutz-Managementsysteme (PIMS) für Verantwortliche und Auftragsverarbeiter, seit der Ausgabe 2025 eine eigenständige Norm. In der Praxis meist zusammen mit dem ISMS nach ISO/IEC 27001 betrieben und auditiert, anschlussfähig an die DSGVO.
ISO 9001
Qualitätsmanagementsysteme nach ISO 9001:2015, einzeln oder als integriertes Audit mit ISO/IEC 27001, wenn beide Systeme gemeinsam betrieben werden.
ISO/IEC 42001
Managementsysteme für Künstliche Intelligenz. Die Auditorenkriterien der Zertifizierungsstelle erfülle ich bereits; Abschlussprüfung und Berufung stehen noch aus.
IT-Sicherheitskatalog (ISO/IEC 27019)
Informationssicherheit in der Energieversorgung. Netzbetreiber für Strom und Gas sowie Betreiber kritischer Energieanlagen müssen nach dem IT-Sicherheitskatalog der Bundesnetzagentur ein ISMS nach ISO/IEC 27001 zertifizieren lassen, ergänzt um die branchenspezifischen Maßnahmen der ISO/IEC 27019. Die Zusatzqualifikation als Auditor bereite ich derzeit vor.
Wie ich auditiere
Normkonform und nachvollziehbar
Jede Feststellung ist mit Normanforderung und Nachweis belegt. Keine Überraschungen im Bericht, keine Bewertung nach Bauchgefühl.
Technisch fundiert
Über 25 Jahre IT: Softwareentwicklung, Betrieb, Architektur und CTO-Verantwortung. Ich verstehe, wie Systeme, Prozesse und Teams in der Praxis funktionieren, und frage an den richtigen Stellen nach.
Auf Augenhöhe
Ein Audit ist eine Prüfung, kein Verhör. Ich höre zu, erkläre, was ich warum bewerte, und sorge dafür, dass Ergebnisse verstanden und akzeptiert werden.
Verlässlich für Zertifizierungsstellen
Termintreue Planung, vollständige Auditaufzeichnungen und Berichte in der geforderten Form, damit Ihre Verfahren ohne Nacharbeit laufen.
So läuft ein Managementsystem-Audit ab
Beauftragung
Zertifizierungsstelle oder Unternehmen beauftragen mich. Wir klären Norm, Geltungsbereich, Standorte und Termine.
Auditplanung
Ich erstelle den Auditplan, sichte die Dokumentation und stimme den Ablauf mit allen Beteiligten ab.
Durchführung
Interviews, Begehungen und Stichproben, vor Ort oder remote. Feststellungen bespreche ich direkt und transparent.
Bericht
Sie erhalten einen strukturierten Auditbericht mit Feststellungen und Nachweisen, bei internen Audits ergänzt um priorisierte Empfehlungen.
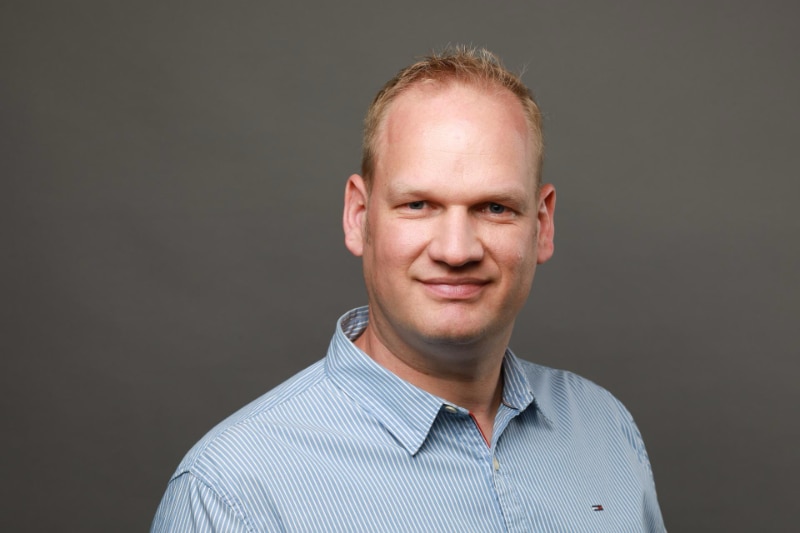
Timo Buhmann
Diplom-Informatiker (FH), seit über 25 Jahren in der IT: von der Softwareentwicklung über Betrieb und Architektur bis zur strategischen Verantwortung als CTO. Heute arbeite ich als freiberuflicher Auditor für Managementsysteme mit Schwerpunkt Informationssicherheit nach ISO/IEC 27001, überwiegend im Auftrag akkreditierter Zertifizierungsstellen, und berate Unternehmen zu Informationssicherheit und Digitalisierung.
Als Lead Auditor für ISO/IEC 27001, ISO/IEC 27701 und ISO 9001 verbinde ich Normenkenntnis mit technischem Verständnis und Führungserfahrung. Das erlaubt mir, Managementsysteme nicht nur auf dem Papier, sondern in ihrer gelebten Praxis zu beurteilen: strukturiert im Vorgehen, klar in der Kommunikation, fair in der Bewertung.
Ich lebe und arbeite in Stuttgart (Baden-Württemberg). Audits führe ich deutschlandweit vor Ort und remote durch.
ISMS-Beratung, externer ISB und Sparringspartner für Entscheider
Audits sind mein Hauptfokus. Daneben unterstütze ich Unternehmen gern beim Aufbau und Betrieb ihres ISMS, übernehme die Rolle des externen Informationssicherheitsbeauftragten und bringe meine Erfahrung aus Softwareentwicklung und Digitalisierung als Sparringspartner ein, bei Bedarf gemeinsam mit Partnern aus meinem Netzwerk.
ISMS-Beratung
Aufbau, Weiterentwicklung und Vorbereitung auf die ISO 27001 Zertifizierung: Geltungsbereich, Risikobeurteilung, Maßnahmen, Dokumentation und interne Audits, pragmatisch und passend zur Größe Ihres Unternehmens.
Beratung anfragenExterner ISB
Wenn intern Kapazität oder Know-how fehlen, übernehme ich als externer Informationssicherheitsbeauftragter die Steuerung Ihrer Informationssicherheit: Risiken, Maßnahmen, Sensibilisierung der Mitarbeitenden und Berichte an die Geschäftsführung.
Externen ISB anfragenSparringspartner für Entscheider
Über 25 Jahre Softwareentwicklung, IT-Betrieb und Digitalisierung, zuletzt als CTO. Ich unterstütze Geschäftsführung und IT-Leitung bei Technologie-, Sicherheits- und Digitalisierungsentscheidungen, unabhängig und auf Augenhöhe.
Gespräch anfragenAudit und Beratung bleiben getrennt: Ein Unternehmen, das ich berate, auditiere ich nicht im Auftrag einer Zertifizierungsstelle, und umgekehrt.
Häufige Fragen zu ISO 27001 Audits und Managementsystemen
Für wen führen Sie Audits durch?
In erster Linie für akkreditierte Zertifizierungsstellen, die mich als externen Auditor für Zertifizierungs-, Überwachungs- und Rezertifizierungsaudits bei ihren Kunden einsetzen. Daneben beauftragen mich Unternehmen direkt mit internen Audits nach ISO/IEC 27001.
Kann ich Sie direkt als Auditor beauftragen?
Ja, für interne Audits und für eine Standortbestimmung vor dem Zertifizierungsaudit. Ein Zertifizierungsaudit selbst wird immer von einer Zertifizierungsstelle beauftragt und verantwortet.
Welche Normen auditieren Sie?
ISO/IEC 27001 (Informationssicherheit) ist mein Schwerpunkt. Ich bin Lead Auditor für ISO/IEC 27001, ISO/IEC 27701 (Datenschutz-Managementsysteme) und ISO 9001 (Qualitätsmanagement) und auditiere diese Normen einzeln oder als integriertes Audit. In Vorbereitung sind ISO/IEC 42001 (KI-Managementsysteme) und der IT-Sicherheitskatalog der Bundesnetzagentur für die Energieversorgung auf Basis von ISO/IEC 27001 und ISO/IEC 27019.
Was prüft ein Audit nach ISO/IEC 27701?
ISO/IEC 27701 beschreibt ein Datenschutz-Managementsystem (Privacy Information Management System, PIMS) für Verantwortliche und Auftragsverarbeiter. Das Audit prüft, ob der Umgang mit personenbezogenen Daten systematisch gesteuert wird: Rollen und Verantwortlichkeiten, Datenschutzrisiken, Maßnahmen und ihre Nachweise. In der Praxis wird das PIMS meist zusammen mit dem ISMS nach ISO/IEC 27001 betrieben und auditiert. Die Anforderungen sind anschlussfähig an die DSGVO, ersetzen aber keine rechtliche Prüfung.
Was ist der Unterschied zwischen internem Audit und Zertifizierungsaudit?
Das interne Audit ist Teil des Managementsystems selbst (ISO/IEC 27001, Kapitel 9.2): Das Unternehmen prüft, ob sein ISMS wirksam ist und den eigenen sowie den Normanforderungen entspricht. Das Zertifizierungsaudit führt eine unabhängige Zertifizierungsstelle durch; es entscheidet über die Erteilung oder Aufrechterhaltung des Zertifikats.
Finden Audits vor Ort oder remote statt?
Beides. Bei Zertifizierungsaudits richtet sich das nach dem Auditprogramm und den Vorgaben der Zertifizierungsstelle, bei internen Audits stimmen wir es individuell ab.
Bieten Sie auch Beratung oder die Rolle des externen ISB an?
Ja. Audits sind mein Hauptfokus, aber ich berate gern beim Aufbau und Betrieb eines ISMS und bei der Vorbereitung auf die ISO 27001 Zertifizierung und übernehme die Rolle des externen Informationssicherheitsbeauftragten, bei Bedarf gemeinsam mit Partnern aus meinem Netzwerk. Aus Gründen der Unabhängigkeit auditiere ich ein Unternehmen, das ich berate, nicht im Auftrag einer Zertifizierungsstelle.
Wobei unterstützen Sie als Sparringspartner für Entscheider?
Bei Entscheidungen zu Softwareentwicklung, IT-Architektur, Informationssicherheit und Digitalisierung. Als unabhängiger Gesprächspartner für Geschäftsführung und IT-Leitung verbinde ich technische Tiefe aus über 25 Jahren IT mit Managementerfahrung als CTO.
Was macht ein externer Informationssicherheitsbeauftragter (ISB)?
Der externe ISB übernimmt die Rolle des Informationssicherheitsbeauftragten als Dienstleister: Er steuert das ISMS, bewertet Risiken, plant und verfolgt Maßnahmen, sensibilisiert Mitarbeitende und berichtet an die Geschäftsführung. Das ist sinnvoll für Unternehmen, die die Rolle nicht intern besetzen können oder wollen.
Welche Unternehmen auditieren Sie?
Vor allem kleine und mittlere Unternehmen. Durch meinen IT-Hintergrund bin ich in IT-, Software- und technologienahen Organisationen besonders zu Hause, auditiere aber branchenübergreifend.
Wie bereite ich mein Unternehmen auf ein ISO 27001 Audit vor?
Sorgen Sie dafür, dass Geltungsbereich, Risikobeurteilung, Erklärung zur Anwendbarkeit, interne Audits und Managementbewertung aktuell und nachweisbar sind. Ein internes Audit durch einen externen Auditor zeigt vorab, wo noch Lücken liegen.
Was kostet ein ISO 27001 Audit?
Bei Zertifizierungsaudits legt die Zertifizierungsstelle die Auditzeit nach den Akkreditierungsregeln fest, unter anderem abhängig von Mitarbeiterzahl, Standorten und Komplexität, und kalkuliert das Angebot. Interne Audits und Beratung biete ich nach Aufwand an; nach einem kurzen Erstgespräch erhalten Sie ein konkretes Angebot.
Lassen Sie uns sprechen
Sie suchen einen externen Auditor für ISO/IEC 27001 oder ein anderes Managementsystem, Unterstützung beim ISMS, einen externen ISB oder einen Sparringspartner für IT- und Digitalisierungsfragen? Schreiben Sie mir kurz, worum es geht: Thema, Unternehmensgröße, Standorte und gewünschter Zeitraum.
Timo Buhmann
Diplom-Informatiker (FH)
Leinenweberstr. 78A, 70567 Stuttgart
Tel: +49 179 674 36 35
info buhmann-consulting.com